Domain rcj.at kaufen?
Wir ziehen mit dem Projekt
rcj.at um.
Sind Sie am Kauf der Domain
rcj.at interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rcj.at kaufen?
Wer hat EFI Secure Boot und TPM ausgeschaltet?
Es ist nicht möglich, eine konkrete Person oder Organisation zu identifizieren, die EFI Secure Boot und TPM ausgeschaltet hat, da dies von verschiedenen Benutzern oder Administratoren auf unterschiedlichen Geräten durchgeführt werden kann. Es kann von Einzelpersonen, Unternehmen oder sogar von Herstellern von Hardware oder Software durchgeführt werden, um bestimmte Anforderungen oder Präferenzen zu erfüllen. **
Wie aktiviere ich TPM 2.0 und Secure Boot in Valorant?
TPM 2.0 und Secure Boot sind Funktionen, die auf der Hardware-Ebene aktiviert werden müssen und nicht direkt in Valorant. Um TPM 2.0 zu aktivieren, müssen Sie möglicherweise ins BIOS oder UEFI Ihres Computers gehen und die entsprechende Option aktivieren. Secure Boot kann ebenfalls im BIOS oder UEFI aktiviert werden, um die Sicherheit des Systems zu verbessern. Es wird empfohlen, die Dokumentation Ihres Motherboards oder Computers zu überprüfen, um spezifische Anweisungen zur Aktivierung dieser Funktionen zu erhalten. **

Ähnliche Suchbegriffe für TPM-Unterstützung
Top-Angebote
Produkte zum Begriff TPM-Unterstützung:
-
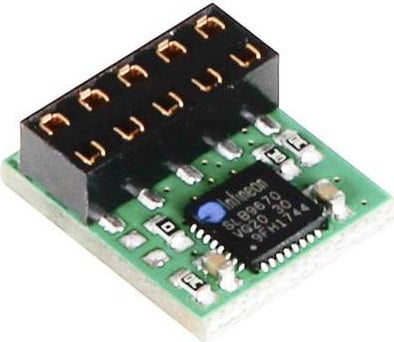
ASRock TPM-SPIKonform zur TPM Main Specification Family "2.0" Level 00 Revision 01.16 SPI-Schnittstelle Erfüllung der Zertifizierungskriterien von Intel TXT, Microsoft Windows und Google Chromebook für eine erfolgreiche Plattformqualifikation Zufallszahlengenerator (RNG) gemäß NIST SP800-90A Vollständige Personalisierung mit Endorsement Key (EK) und EK-Zertifikat Standard (-20.+85°C) und erweiterter Temperaturbereich (-40.+85°C) PG-VQFN-32-13 oder PG-UQFN-32-1 Gehäuse Pin-kompatibel zu OPTIGA TPM SLB 9670 TPM1.2-Version Optimiert für batteriebetriebene Geräte: geringer Standby-Stromverbrauch (typisch 110µA) 24 PCRs (SHA-1 oder SHA-256) Freier NV-Speicherplatz von 7206 Byte Bis zu drei geladene Sitzungen (TPM_PT_HR_LOADED_MIN) Bis zu 64 aktive Sitzungen (TPM_PT_ACTIVE_SESSIONS_MAX) Bis zu drei geladene transiente Objekte (TPM_PT_HR_TRANSIENT_MIN ) Bis zu sieben geladene persistente Objekte (TPM_PT_HR_PERSISTENT_MIN ) Bis zu acht NV-Zähler Bis zu einem Kilobyte für Befehlsparameter und Antwortparameter I/O-Puffer von bis zu 1280 Byte *Unterstützt auf X570 und neueren Plattform-Motherboards.13,22 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
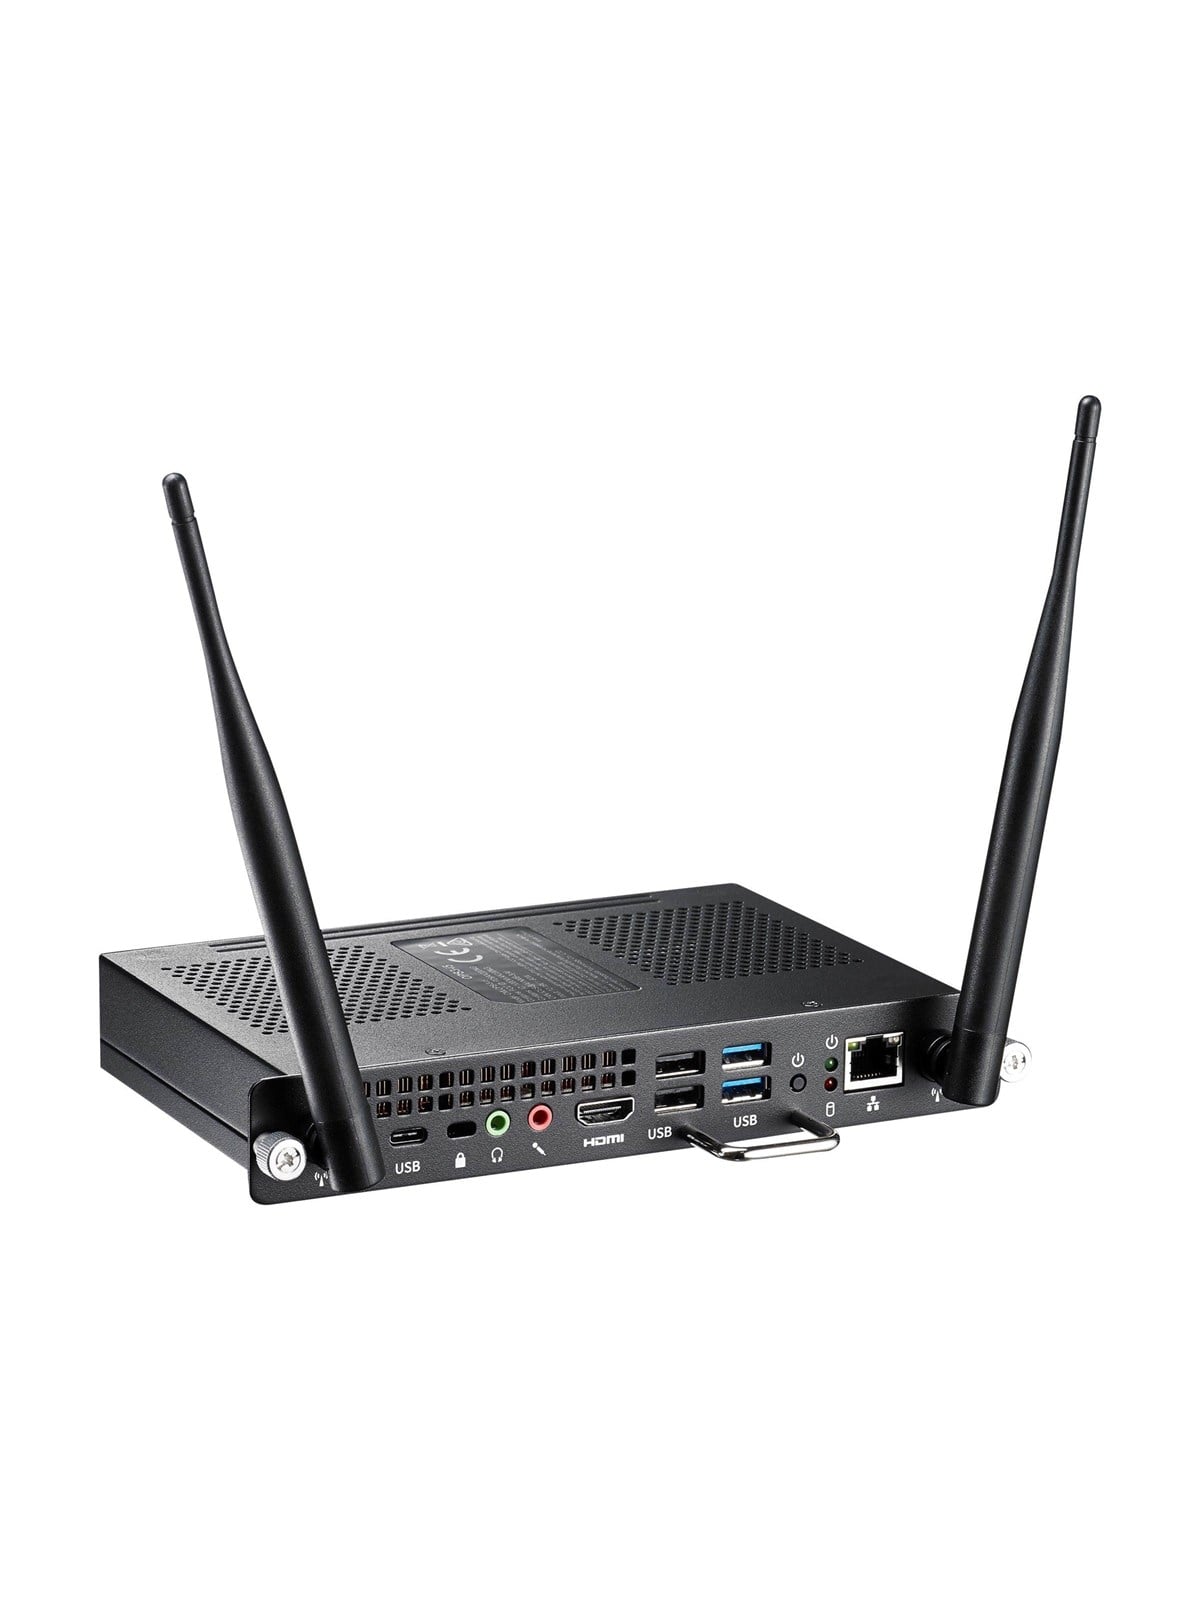
Optoma OPS3-i7-TPMSlot-in-Digital-Signage-Player mit Core i7 Rechenleistung, 8GB DDR4 RAM, 256GB SSD, Intel UHD Graphics und umfangreicher Konnektivität inkl. Gigabit Ethernet, Wi?Fi, Bluetooth 5.1, USB, USB?C und HDMI. Optoma OPS3-i7-TPM ist ein leichtes Slot-in-Gerät, das dafür entwickelt wurde, mehr aus Optoma Creative Touch interaktiven Flat-Panel-Displays herauszuholen, und vielseitige Wiedergabe für digitale Audios, Fotos und Videos bietet - ohne enthaltenes Betriebssystem. Intel Core i7-10510U Quad-Core-Prozessor (1.8GHz) 8GB DDR4 SDRAM 256GB SSD-Speicher Schnittstellen: Gigabit Ethernet, Wi?Fi (802.11a/b/g/n/ac/ax), Bluetooth 5.1 Anschlüsse: USB 2.0, USB 3.0, USB?C, HDMI Unterstützung für Slot-Sicherheitsverriegelung (Kabel separat erhältlich) Saubere Integration und starke Konnektivität machen es zu einem praktischen Computing-Upgrade für kompatible interaktive Displays.1598,71 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
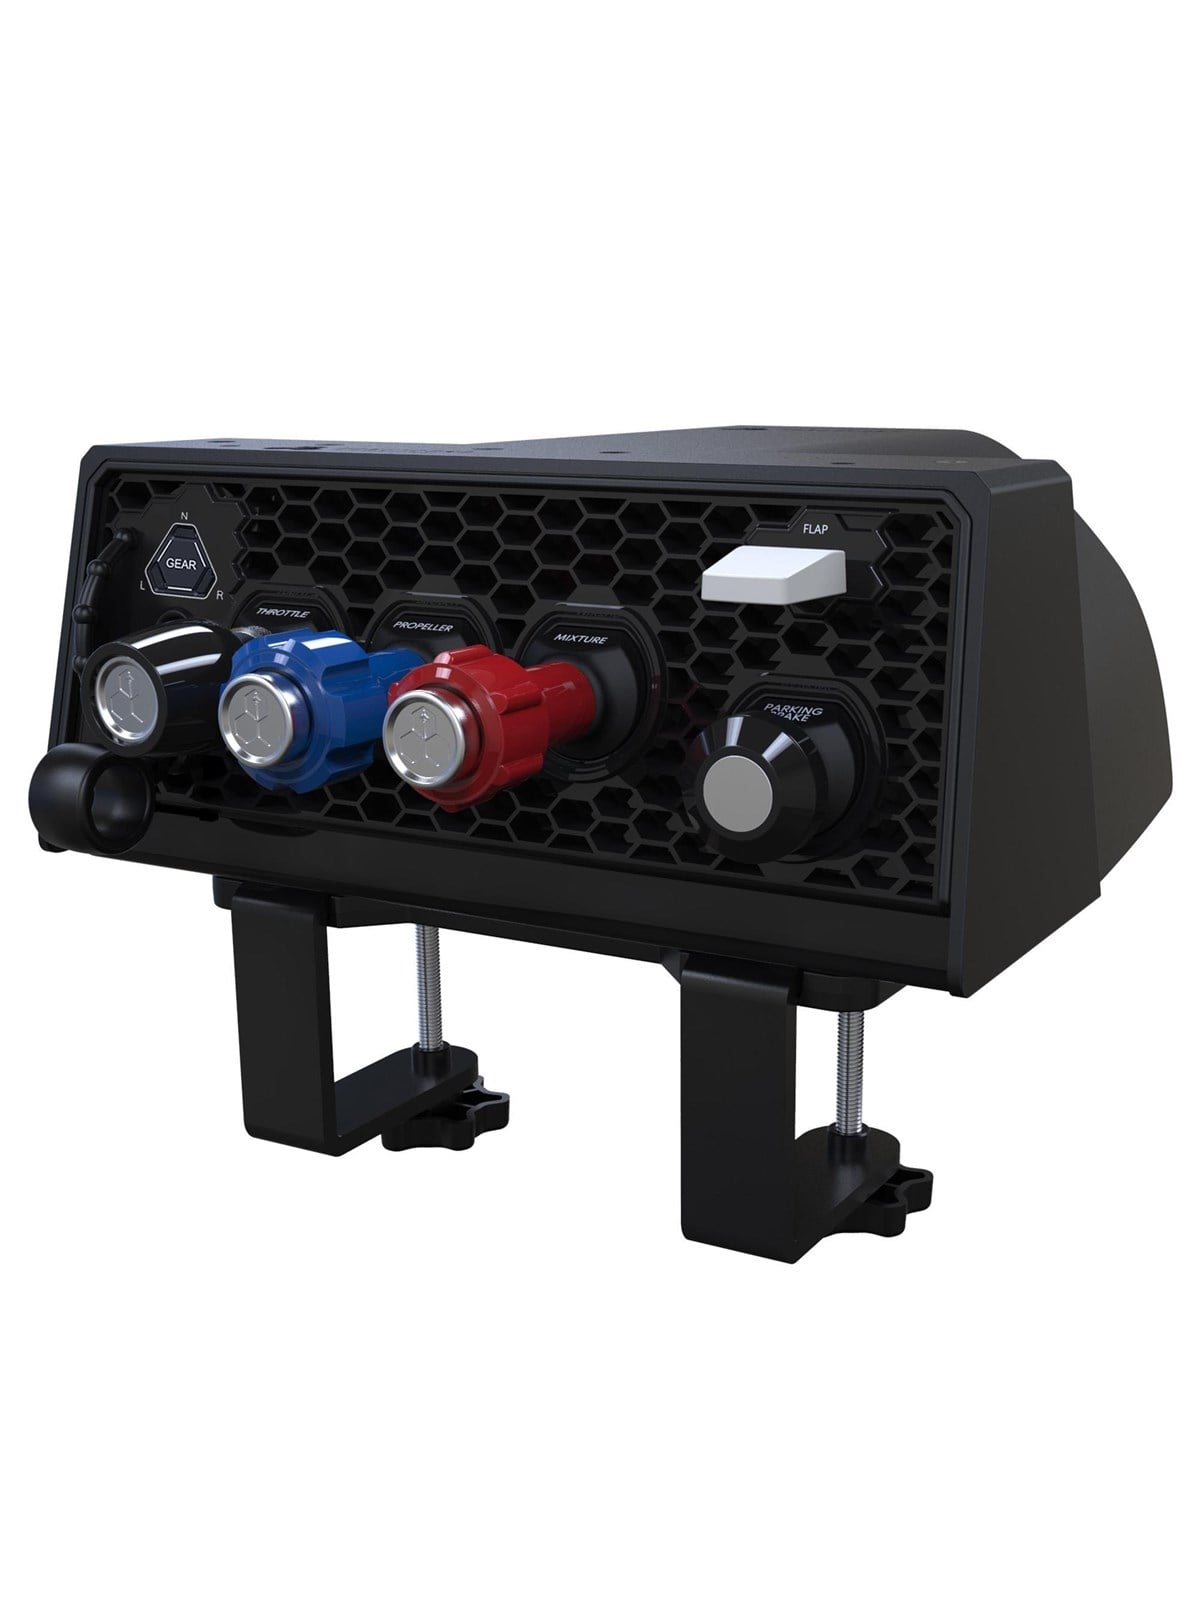
HONEYCOMB Sierra TPM Module - Wired Flight Simulator PanelDer Drosselklappenquadrant für die Allgemeine Luftfahrt bietet realistische Metallverniers, ein integriertes Trimmrad, eine Feststellbremse und Fahrwerksstatus für das Fliegen im Stil einer Cessna 172. Dieser Allgemeine Luftfahrt-Drosselklappenquadrant bietet metallene Drossel-, Propeller- und Gemischverniers mit Feinverstellknöpfen, um Propellerflugzeugkonfigurationen stabil zu halten. Metallischer Drosselpositionsblock mit Wellen-Schraube sichert die Einstellung. Propeller- und Gemischverniers verfügen über Feinverstellknöpfe. Das flach gehaltene integrierte Trimmrad ermöglicht überlegene Feinabstimmung. Feststellbremse und Klappensteuerung sorgen für zusätzlichen Realismus und präzise Steuerbarkeit. Fahrwerkshebel mit LED-Anzeige verbessert das Bewusstsein beim Starten und Landen. Integrierte Bedienelemente erhalten den Fokus auf präzise Handhabung in Simulationen der Allgemeinen Luftfahrt.236,42 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
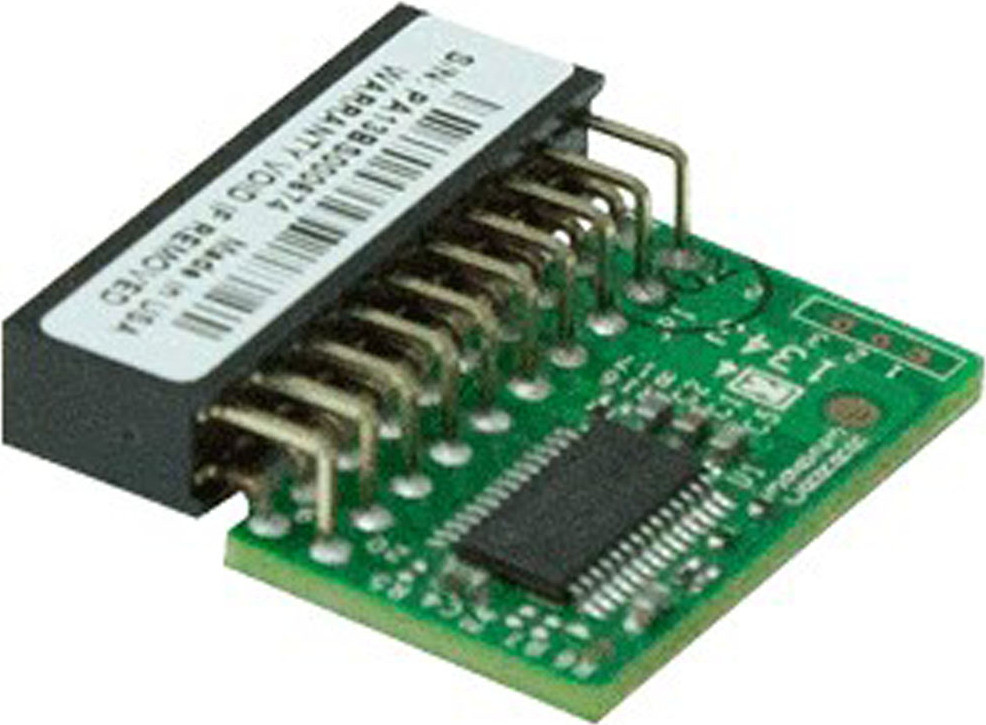
Supermicro TPM Modul TCG 2.0 für E5/E7 ProzessorenMit dem Supermicro AOM-TPM-9665V-S sicherst du deine IT-Infrastruktur auf höchstem Niveau ab. Dieser spezialisierte Hardwaresicherheitschip dient als essenzielles Systemzubehör für professionelle Anwendungen und bietet einen entscheidenden Schutz für sensible Daten und Systemressourcen. Durch die Integration dieser Hardware erhöhst du die Integrität deines Systems und schützt es effektiv vor unbefugten Zugriffen. Die technischen Spezifikationen dieses Moduls machen es zu einer leistungsstarken49,94 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter

-
Ist TPM 2.0 und Secure Boot für Windows 11 erforderlich? Ich habe Windows 11, aber TPM ist bei mir deaktiviert.
Ja, TPM 2.0 und Secure Boot sind für die Installation und Verwendung von Windows 11 erforderlich. Ohne diese Funktionen kann Windows 11 nicht ordnungsgemäß funktionieren. Es wird empfohlen, TPM 2.0 zu aktivieren, um die volle Kompatibilität mit Windows 11 sicherzustellen. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Warum startet Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht?
Es gibt verschiedene mögliche Gründe, warum Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht startet. Es könnte sein, dass andere Systemanforderungen nicht erfüllt werden, wie zum Beispiel die Grafikkarte oder der Arbeitsspeicher. Es könnte auch sein, dass es ein Problem mit der Installation oder Aktualisierung des Spiels gibt. Es könnte hilfreich sein, den Kundensupport von Valorant zu kontaktieren, um das genaue Problem zu diagnostizieren und eine Lösung zu finden. **

Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Top-Angebote
Produkte zum Begriff TPM-Unterstützung:
-
Joy-it Raspberry Pi TPM Modul RB-TPM-Modul (rb-tpm)Das LetsTrust TPM bietet dir eine leistungsstarke und unkomplizierte Lösung zur Hardware-Sicherheit für deinen Raspberry Pi. Basierend auf dem bewährten Infineon Optiga SLB 9670 TPM 2.0 Chip, ermöglicht dieses Modul eine signifikante Aufwertung deiner Hardware-Sicherheit durch die Implementierung eines echten Trusted Platform Module . Durch den Einsatz dieser dedizierten Hardware-Komponente kannst du sensible Prozesse wie die Authentifizierung, das Erstellen von digitalen Signaturen33,28 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
ASRock TPM-SPIKonform zur TPM Main Specification Family "2.0" Level 00 Revision 01.16 SPI-Schnittstelle Erfüllung der Zertifizierungskriterien von Intel TXT, Microsoft Windows und Google Chromebook für eine erfolgreiche Plattformqualifikation Zufallszahlengenerator (RNG) gemäß NIST SP800-90A Vollständige Personalisierung mit Endorsement Key (EK) und EK-Zertifikat Standard (-20.+85°C) und erweiterter Temperaturbereich (-40.+85°C) PG-VQFN-32-13 oder PG-UQFN-32-1 Gehäuse Pin-kompatibel zu OPTIGA TPM SLB 9670 TPM1.2-Version Optimiert für batteriebetriebene Geräte: geringer Standby-Stromverbrauch (typisch 110µA) 24 PCRs (SHA-1 oder SHA-256) Freier NV-Speicherplatz von 7206 Byte Bis zu drei geladene Sitzungen (TPM_PT_HR_LOADED_MIN) Bis zu 64 aktive Sitzungen (TPM_PT_ACTIVE_SESSIONS_MAX) Bis zu drei geladene transiente Objekte (TPM_PT_HR_TRANSIENT_MIN ) Bis zu sieben geladene persistente Objekte (TPM_PT_HR_PERSISTENT_MIN ) Bis zu acht NV-Zähler Bis zu einem Kilobyte für Befehlsparameter und Antwortparameter I/O-Puffer von bis zu 1280 Byte *Unterstützt auf X570 und neueren Plattform-Motherboards.13,22 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Optoma OPS3-i7-TPMSlot-in-Digital-Signage-Player mit Core i7 Rechenleistung, 8GB DDR4 RAM, 256GB SSD, Intel UHD Graphics und umfangreicher Konnektivität inkl. Gigabit Ethernet, Wi?Fi, Bluetooth 5.1, USB, USB?C und HDMI. Optoma OPS3-i7-TPM ist ein leichtes Slot-in-Gerät, das dafür entwickelt wurde, mehr aus Optoma Creative Touch interaktiven Flat-Panel-Displays herauszuholen, und vielseitige Wiedergabe für digitale Audios, Fotos und Videos bietet - ohne enthaltenes Betriebssystem. Intel Core i7-10510U Quad-Core-Prozessor (1.8GHz) 8GB DDR4 SDRAM 256GB SSD-Speicher Schnittstellen: Gigabit Ethernet, Wi?Fi (802.11a/b/g/n/ac/ax), Bluetooth 5.1 Anschlüsse: USB 2.0, USB 3.0, USB?C, HDMI Unterstützung für Slot-Sicherheitsverriegelung (Kabel separat erhältlich) Saubere Integration und starke Konnektivität machen es zu einem praktischen Computing-Upgrade für kompatible interaktive Displays.1598,71 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Wer hat EFI Secure Boot und TPM ausgeschaltet?
Es ist nicht möglich, eine konkrete Person oder Organisation zu identifizieren, die EFI Secure Boot und TPM ausgeschaltet hat, da dies von verschiedenen Benutzern oder Administratoren auf unterschiedlichen Geräten durchgeführt werden kann. Es kann von Einzelpersonen, Unternehmen oder sogar von Herstellern von Hardware oder Software durchgeführt werden, um bestimmte Anforderungen oder Präferenzen zu erfüllen. **
-
Wie aktiviere ich TPM 2.0 und Secure Boot in Valorant?
TPM 2.0 und Secure Boot sind Funktionen, die auf der Hardware-Ebene aktiviert werden müssen und nicht direkt in Valorant. Um TPM 2.0 zu aktivieren, müssen Sie möglicherweise ins BIOS oder UEFI Ihres Computers gehen und die entsprechende Option aktivieren. Secure Boot kann ebenfalls im BIOS oder UEFI aktiviert werden, um die Sicherheit des Systems zu verbessern. Es wird empfohlen, die Dokumentation Ihres Motherboards oder Computers zu überprüfen, um spezifische Anweisungen zur Aktivierung dieser Funktionen zu erhalten. **
-
Ist TPM 2.0 und Secure Boot für Windows 11 erforderlich? Ich habe Windows 11, aber TPM ist bei mir deaktiviert.
Ja, TPM 2.0 und Secure Boot sind für die Installation und Verwendung von Windows 11 erforderlich. Ohne diese Funktionen kann Windows 11 nicht ordnungsgemäß funktionieren. Es wird empfohlen, TPM 2.0 zu aktivieren, um die volle Kompatibilität mit Windows 11 sicherzustellen. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Ähnliche Suchbegriffe für TPM-Unterstützung
-
HONEYCOMB Sierra TPM Module - Wired Flight Simulator PanelDer Drosselklappenquadrant für die Allgemeine Luftfahrt bietet realistische Metallverniers, ein integriertes Trimmrad, eine Feststellbremse und Fahrwerksstatus für das Fliegen im Stil einer Cessna 172. Dieser Allgemeine Luftfahrt-Drosselklappenquadrant bietet metallene Drossel-, Propeller- und Gemischverniers mit Feinverstellknöpfen, um Propellerflugzeugkonfigurationen stabil zu halten. Metallischer Drosselpositionsblock mit Wellen-Schraube sichert die Einstellung. Propeller- und Gemischverniers verfügen über Feinverstellknöpfe. Das flach gehaltene integrierte Trimmrad ermöglicht überlegene Feinabstimmung. Feststellbremse und Klappensteuerung sorgen für zusätzlichen Realismus und präzise Steuerbarkeit. Fahrwerkshebel mit LED-Anzeige verbessert das Bewusstsein beim Starten und Landen. Integrierte Bedienelemente erhalten den Fokus auf präzise Handhabung in Simulationen der Allgemeinen Luftfahrt.236,42 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Supermicro TPM Modul TCG 2.0 für E5/E7 ProzessorenMit dem Supermicro AOM-TPM-9665V-S sicherst du deine IT-Infrastruktur auf höchstem Niveau ab. Dieser spezialisierte Hardwaresicherheitschip dient als essenzielles Systemzubehör für professionelle Anwendungen und bietet einen entscheidenden Schutz für sensible Daten und Systemressourcen. Durch die Integration dieser Hardware erhöhst du die Integrität deines Systems und schützt es effektiv vor unbefugten Zugriffen. Die technischen Spezifikationen dieses Moduls machen es zu einer leistungsstarken49,94 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Supermicro TPM Modul TCG 2.0 für I5/I7/E3 ProzessorenMit dem Supermicro AOM-TPM-9665V-C sicherst du deine IT-Infrastruktur auf höchstem Niveau ab. Dieser spezialisierte Hardwaresicherheitschip bietet eine robuste Lösung für alle, die Wert auf maximale Datensicherheit und Integrität ihrer Systeme legen. Als essenzielles Systemzubehör unterstützt das Modul modernste Sicherheitsstandards und schützt sensible Informationen direkt auf der Hardware-Ebene. Das Herzstück dieses Moduls ist das integrierte Trusted Platform Module (TPM) 2.0154,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Warum startet Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht?
Es gibt verschiedene mögliche Gründe, warum Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht startet. Es könnte sein, dass andere Systemanforderungen nicht erfüllt werden, wie zum Beispiel die Grafikkarte oder der Arbeitsspeicher. Es könnte auch sein, dass es ein Problem mit der Installation oder Aktualisierung des Spiels gibt. Es könnte hilfreich sein, den Kundensupport von Valorant zu kontaktieren, um das genaue Problem zu diagnostizieren und eine Lösung zu finden. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.